单选题
2021-12-17
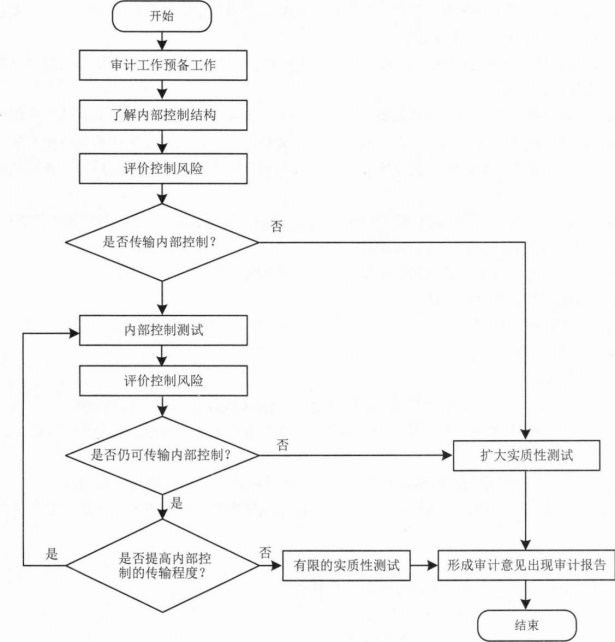
针对信息系统审计流程,在了解内部控制结构、评价控制风险、传输内部控制后,下一步应当进行()。
A.有限的实质性测试
B.外部控制测试
C.内部控制测试
D.扩大的实质性测试
参考答案
C
答案解析
信息系统审计流程的基本顺序为:审计工作预备工作、了解内部控制结构、评价控制风险、传输内部控制、内部控制测试、评价控制风险等,如下图所示。
你可能感兴趣的试题
A.信息系统生命周期可分为立项、开发、运维和消亡四个阶段
B.立项阶段结束的里程碑是集成企业提交的立项建议书
C.广义的开发阶段包括系统实施和系统验收
D.在系统建设的初期就要考虑系统的消亡条件和时机